

Node.js คือรันไทม์ที่ใช้รัน JavaScript นอกเว็บเบราว์เซอร์ รวมถึงฝั่งเซิร์ฟเวอร์ของหลายแอป การอัปเดตแพ็กเกจในโปรเจกต์จนหมด ไม่ได้แปลว่า Node.js ที่ใช้รันแอปได้รับแพตช์ไปด้วย โดยเฉพาะระบบที่อยู่ในคอนเทนเนอร์ ต่อให้เครื่องนักพัฒนาใช้เวอร์ชันใหม่แล้ว อิมเมจบนเซิร์ฟเวอร์ก็ยังอาจบรรจุรันไทม์ตัวเดิมอยู่
ประกาศความปลอดภัยของ Node.js วันที่ 11 พฤศจิกายน 2026 เป็นรอบที่ควรหยิบมาตรวจให้ครบเส้นทาง ทีมโครงการออกแพตช์สำหรับสาย 22.x, 24.x และ 26.x โดยระดับความรุนแรงสูงสุดคือ High ทั้งสามสาย ปัญหาครอบคลุม HTTP/2, HTTPS, TLS และส่วนอื่นของรันไทม์ ไม่ได้จำกัดอยู่ที่เฟรมเวิร์กใดเฟรมเวิร์กหนึ่ง
อย่างไรก็ตาม การมี Node.js อยู่ในระบบไม่ใช่หลักฐานว่าแอปนั้นโจมตีได้ด้วยช่องโหว่ทุกรายการ บางกรณีต้องเปิด HTTP/2 ที่ Node.js บางกรณีต้องจัดการ TLS เอง หรือใช้ API และการตั้งค่าเฉพาะ การแยกเงื่อนไขเหล่านี้ช่วยจัดลำดับงานได้ดีกว่าการเหมารวมว่าเสี่ยงเท่ากันทั้งหมด
เวอร์ชันที่ออกมาแก้ในรอบนี้
เวอร์ชันด้านล่างตรงกันทั้งในประกาศความปลอดภัยและบันทึกการออกรุ่นของแต่ละสาย จึงใช้เป็นจุดอ้างอิงสำหรับแพตช์รอบวันที่ 11 พฤศจิกายนได้ ไม่ใช่คำรับรองว่าจะเป็นเวอร์ชันล่าสุดตลอดไป
- สายที่ใช้งาน 22.x — รุ่นแก้ไขในประกาศ 22.23.5 — ระดับสูงสุดของรอบนี้ High — วันสิ้นสุดการสนับสนุนตามตารางโครงการ 30 เมษายน 2027
- สายที่ใช้งาน 24.x — รุ่นแก้ไขในประกาศ 24.22.3 — ระดับสูงสุดของรอบนี้ High — วันสิ้นสุดการสนับสนุนตามตารางโครงการ 30 เมษายน 2028
- สายที่ใช้งาน 26.x — รุ่นแก้ไขในประกาศ 26.13.1 — ระดับสูงสุดของรอบนี้ High — วันสิ้นสุดการสนับสนุนตามตารางโครงการ 30 เมษายน 2029
หากยังใช้สายที่รองรับอยู่ ควรนำรุ่นแก้ไขของสายนั้น หรือรุ่นใหม่กว่าที่รวมแพตช์แล้ว ไปทดสอบกับแอปก่อนนำขึ้นใช้งานจริง ไม่จำเป็นต้องตีความว่าทุกระบบต้องเปลี่ยน major version เป็น 26 พร้อมกัน
ส่วน Node.js 20 สิ้นสุดการสนับสนุนไปแล้วเมื่อ 30 เมษายน 2026 และสาย 25 สิ้นสุดเมื่อ 1 มิถุนายน 2026 การไม่มีชื่ออยู่ในตารางแพตช์รอบนี้ไม่ได้แปลว่าปลอดภัย ระบบที่ยังใช้สายหมดอายุควรวางแผนย้ายไปสายที่รองรับ แทนการรอแพตช์ปกติในสายเดิม
มีทั้งทำให้บริการหยุด และทำให้ข้อมูลหลุด
กลุ่ม HTTP/2 มีปัญหาหลายแบบ ตั้งแต่การปิดการเชื่อมต่อที่ทำให้โปรเซสหยุด ไปจนถึงการเก็บทรัพยากรค้างไว้หลังเซสชันควรจบแล้ว ตัวอย่างคือ CVE-2026-123865 ซึ่งทำให้หน่วยความจำและ file descriptor หรือทรัพยากรที่ระบบใช้ติดตามไฟล์กับการเชื่อมต่อไม่ถูกคืน ผลที่ผู้ดูแลต้องระวังคือบริการค่อย ๆ ใช้ทรัพยากรมากขึ้นจนรองรับงานต่อไม่ไหว
อีกกรณีคือ CVE-2026-123868 ที่ข้อมูลขาเข้าค้างอยู่ในสตรีม แต่ไม่ถูกนับเข้าเพดานหน่วยความจำของเซสชันตามที่ควรเป็น การตั้ง maxSessionMemory ในรุ่นที่มีปัญหาจึงไม่ใช่สิ่งทดแทนแพตช์ แม้หลังแก้ไขแล้ว เอกสารก็ยังอธิบายว่าเพดานนี้เป็นกลไกควบคุมแบบเครดิต ไม่ใช่เพดานตายตัวของหน่วยความจำทั้งโปรเซส
ปัญหาที่น่ากังวลอีกด้านคือข้อมูลรั่ว CVE-2026-123866 เกี่ยวกับบัฟเฟอร์คำตอบของ HTTP/2 ที่ถูกคืนหน่วยความจำเร็วเกินไป ทำให้ข้อมูลที่ส่งออกอาจเป็นข้อมูลของการเชื่อมต่ออื่น เงื่อนไขไม่ได้เหมือนกันทุกเวอร์ชันย่อย: ประกาศระบุว่าเส้นทางที่ฝ่ายระยะไกลกระตุ้นได้เองเกี่ยวข้องกับการเปลี่ยนแปลงที่เข้ามาใน 26.9.0 และ 24.22.0 ขณะที่การปิดสตรีมจากฝั่งแอป เช่น timeout ยังทำให้เข้าถึงข้อบกพร่องเดียวกันได้ในทุกสายที่รองรับ
สำหรับ HTTPS นั้น CVE-2026-123864 อาจทำให้ข้อมูลในหน่วยความจำของการเชื่อมต่ออื่นรั่ว รวมถึงกุญแจส่วนตัว TLS ตามคำอธิบายของโครงการ แต่ต้องมีเงื่อนไขการจัดการคำตอบและ request body ที่ตรงกับปัญหา ประกาศระบุชัดว่า node:http แบบไม่เข้ารหัสไม่กระทบจากช่องโหว่ HTTPS รายการนี้ จึงไม่ควรขยายความเป็นว่าเว็บ Node.js ทุกเว็บเปิดเผยกุญแจได้ทันที
ยังมีช่องโหว่เกี่ยวกับการส่งไฟล์ผ่าน HTTP/2 และการจัดการ Alt-Svc ที่อาจทำให้โปรเซสล่มหรือหน่วยความจำเสียหาย การพบคำว่า use-after-free หรือ heap corruption ในประกาศไม่ได้ให้น้ำหนักพอที่จะสรุปต่อเองว่าเป็นการรันโค้ดจากระยะไกลได้ทุกกรณี
TLS จบที่ไหน สำคัญพอ ๆ กับใช้ Node.js รุ่นอะไร
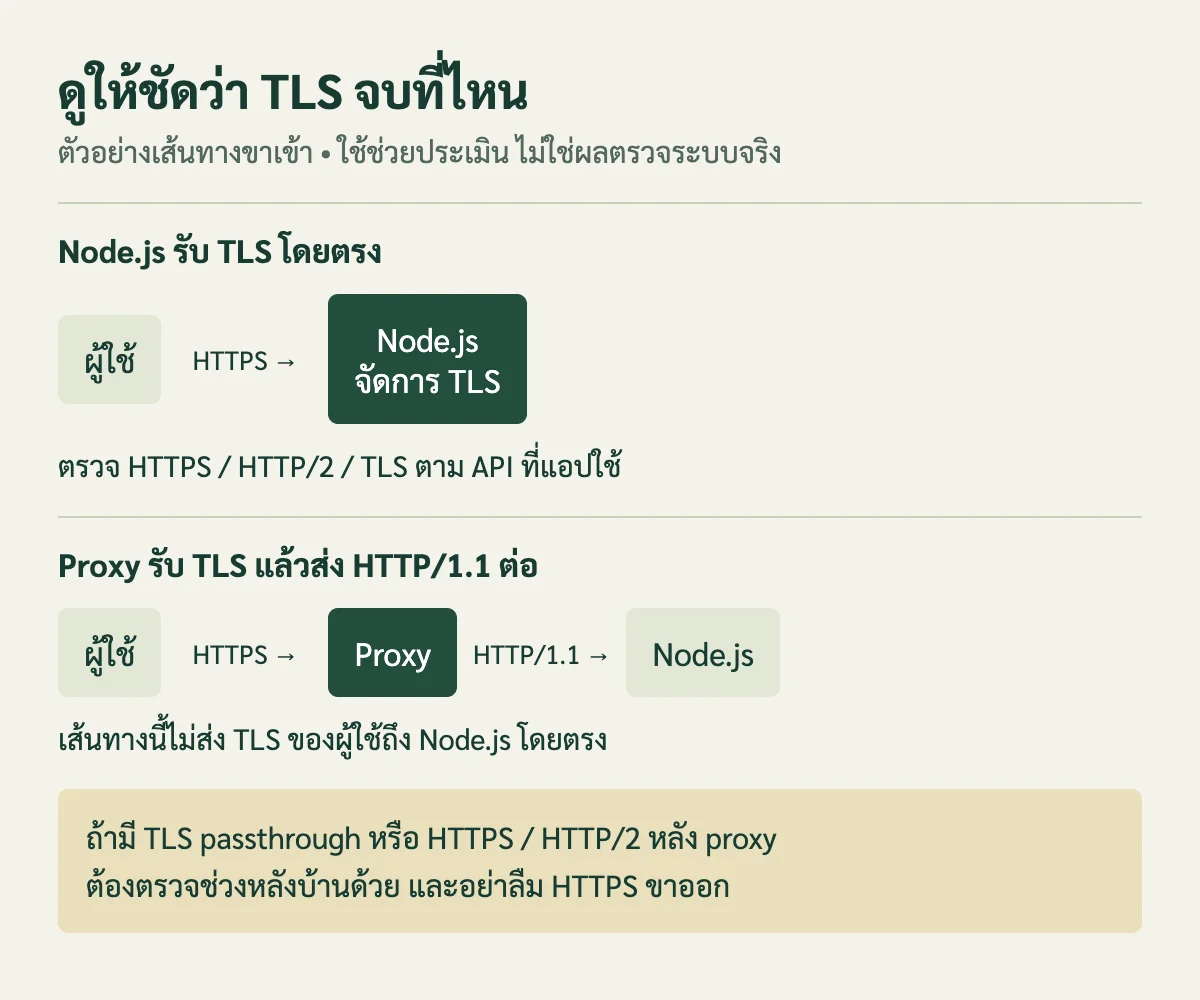
TLS คือชั้นการเข้ารหัสการเชื่อมต่อที่อยู่เบื้องหลัง HTTPS หลายระบบให้ reverse proxy หรือโหลดบาลานเซอร์รับ TLS จากผู้ใช้ก่อน แล้วส่ง HTTP ธรรมดาไปยัง Node.js ระบบลักษณะนี้มีพื้นผิวรับการโจมตีต่างจากแอปที่เปิดเซิร์ฟเวอร์ HTTPS หรือ HTTP/2 แบบเข้ารหัสใน Node.js โดยตรง
ข้อสังเกตทางสถาปัตยกรรมคือ หาก TLS จบที่ proxy จริง และช่วงจาก proxy ถึง Node.js ใช้ HTTP/1.1 แบบไม่เข้ารหัส เส้นทาง HTTPS server ใน Node.js ก็ไม่ได้รับ TLS ของผู้ใช้คนนั้นโดยตรง แต่หาก proxy ส่งผ่าน TLS หรือเชื่อมต่อไปยัง Node.js ด้วย HTTPS/HTTP/2 อีกทอด ต้องตรวจช่วงหลังบ้านนั้นด้วย การมี proxy จึงไม่ใช่ใบรับรองว่าหมดความเสี่ยง
เรื่องนี้ยิ่งสำคัญกับ mutual TLS หรือ mTLS ซึ่งตรวจใบรับรองทั้งฝั่งเซิร์ฟเวอร์และไคลเอนต์ CVE-2026-123872 เกี่ยวข้องกับการเปลี่ยนชื่อเซิร์ฟเวอร์ระหว่าง TLS 1.2 renegotiation ในระบบที่กำหนดนโยบายใบรับรองไคลเอนต์ต่างกันตาม hostname ผู้ที่ผ่านนโยบายของโฮสต์หนึ่งอาจเข้าถึงอีกโฮสต์ที่ควรเข้มงวดกว่าได้
ส่วน CVE-2026-123867 เป็นเงื่อนไขเฉพาะของ SNI ซึ่งใช้ระบุ hostname ระหว่างเชื่อมต่อ TLS: หากตั้ง CA สำหรับตรวจใบรับรองไคลเอนต์ให้โฮสต์หนึ่ง แต่ไม่ได้ใส่ใบรับรองเซิร์ฟเวอร์ใน context นั้น ระบบอาจย้อนกลับไปใช้ CA ค่าเริ่มต้นแทน ทำให้ขอบเขตสิทธิ์ที่ตั้งใจแบ่งตามโฮสต์ไม่เป็นไปตามนโยบาย
แม้ Node.js ไม่ได้รับ TLS ขาเข้าจากผู้ใช้ ก็ยังต้องดูบทบาทฝั่งไคลเอนต์ CVE-2026-123877 เกี่ยวกับ https.Agent ที่นำ TLS session กลับมาใช้ข้ามนโยบาย CA ระหว่างคำขอ และ CVE-2026-123871 อาจทำให้ข้อมูลรับรอง proxy ปรากฏในข้อความผิดพลาดและไหลต่อไปยังระบบเก็บ log ดังนั้นการประเมินเฉพาะพอร์ตขาเข้ายังไม่ครบ
อย่าใช้รายการ CVE เป็นแค่ช่องให้ติ๊ก
เมื่อเทียบประกาศหลักกับ release notes จะพบรายละเอียดบางจุดยังไม่ตรงกัน เช่น ช่องโหว่ HTTP/2 บางรายการที่ประกาศระบุเฉพาะ 24.x และ 26.x กลับมีชื่ออยู่ในรายการเปลี่ยนแปลงของ 22.23.5 ด้วย อีกจุดคือรายการ Permission Model ในเอกสารทั้งสองชุดมีรายละเอียดและรหัส CVE ไม่ตรงกัน
บทความนี้จึงไม่ตีความว่าการไม่มีชื่อ 22.x ในย่อหน้าใดหมายถึงสาย 22 ปลอดภัยจากปัญหานั้น และไม่รวมจำนวนจากทุกหน้าเป็นยอดเดียว ตารางเวอร์ชันแก้ไขข้างต้นเป็นส่วนที่ยืนยันตรงกันได้ ส่วนทีมที่ต้องทำบัญชี CVE รายรายการควรติดตามคำชี้แจงจากโครงการต่อก่อนปิดผลตรวจ
กลุ่มความรุนแรงต่ำก็มีเงื่อนไขที่ควรรู้ ปัญหา recursive fs.watch ใน Permission Model บน macOS และ Windows เปิดเผยชื่อไฟล์และข้อมูลจังหวะเวลาการเปลี่ยนแปลง ไม่ใช่เนื้อหาไฟล์ ส่วนปัญหา zlib เกี่ยวข้องกับแอปที่เรียก deflate.params() ระหว่างส่งข้อมูลแบบสตรีม ระดับความรุนแรงจึงต้องอ่านคู่กับสิ่งที่แอปใช้อยู่จริง
อัปเดตให้ถึงโปรเซส ไม่ใช่แค่ไฟล์ในโปรเจกต์
แพตช์รอบนี้แก้ตัว Node.js และส่วนประกอบที่รวมมากับรันไทม์ด้วย ประกาศระบุ llhttp ในทั้งสามสาย, Undici ใน 24.x และ 26.x และ SQLite ใน 22.x และ 24.x ขณะที่ release notes มีรายละเอียดเพิ่มเติมบางส่วน การรัน npm update หรืออัปเดต Next.js กับ Express เพียงอย่างเดียวจึงไม่ใช่การเปลี่ยน Node.js ที่กำลังรันแอป แพ็กเกจของแอปและรันไทม์ต้องตรวจแยกกัน
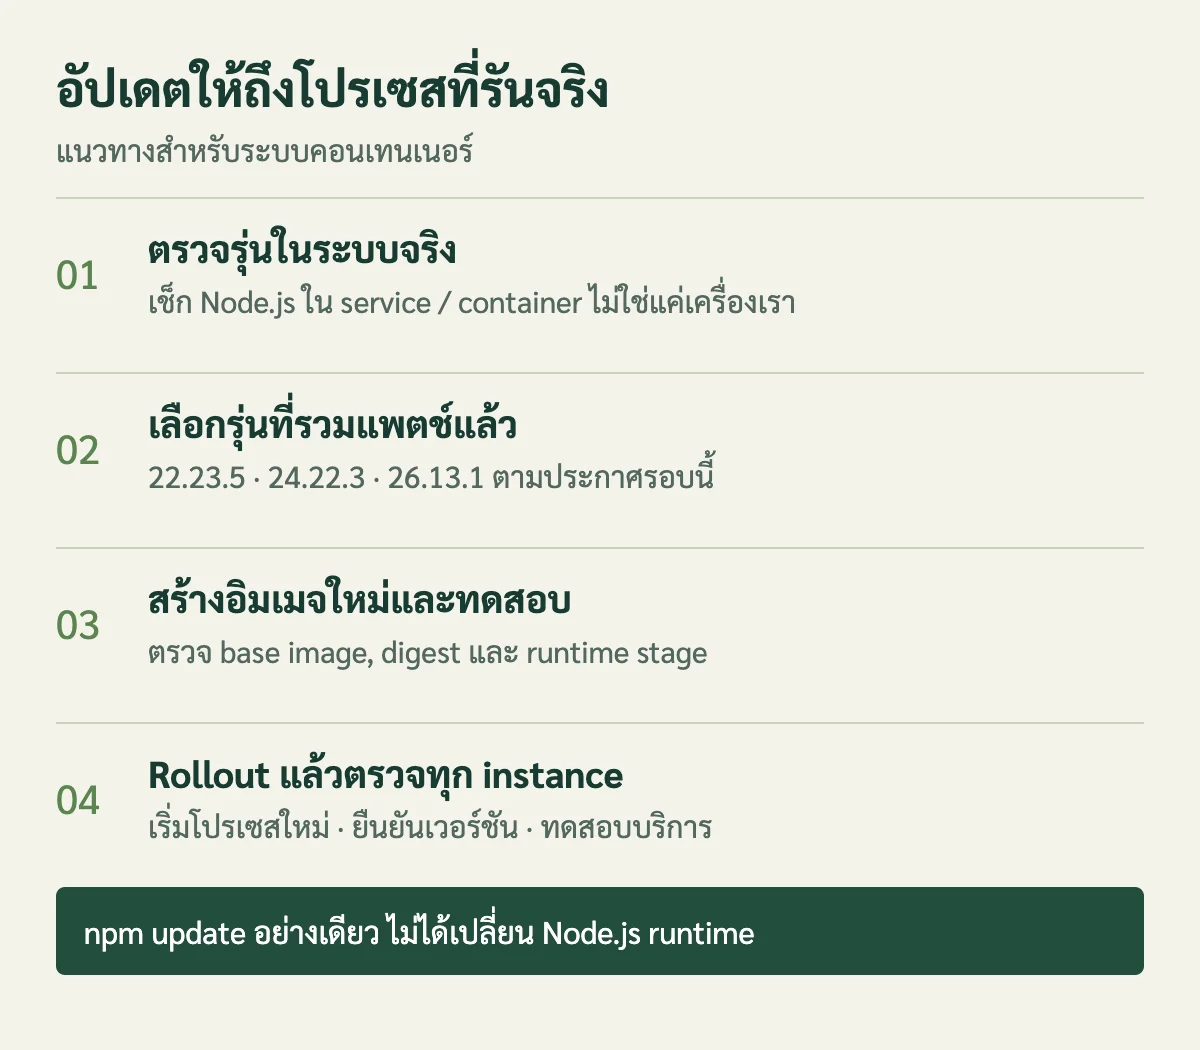
ลำดับงานที่เหมาะสำหรับทีมดูแลระบบมีดังนี้ โดยเป็นแนวทางนำไปปรับใช้ ไม่ใช่รายงานว่าได้อัปเดตระบบของผู้อ่านแล้ว
- ตรวจเวอร์ชันในสภาพแวดล้อมที่รันงานจริง ใช้
node --versionภายในคอนเทนเนอร์หรือ runtime ที่ถูกต้อง แล้วเทียบกับ binary ที่ service ใช้ด้วย ถ้าแอปมีข้อมูลวินิจฉัยอยู่แล้ว ให้ตรวจprocess.versionจากโปรเซสนั้น อย่าอาศัยผลจาก shell บนเครื่องนักพัฒนาเพียงแห่งเดียว - เลือกรุ่นแพตช์และทดสอบความเข้ากันได้ สำหรับคอนเทนเนอร์ ให้แก้ base image หรือขั้นตอนติดตั้ง Node.js ใน Dockerfile แล้วสร้างอิมเมจใหม่ ตรวจทั้ง build stage และ runtime stage อย่าด่วนสรุปว่าทุก registry มี tag ใหม่พร้อมกัน
- ระวัง cache และ digest ของอิมเมจ เอกสาร Docker แยกไว้ชัดว่า
--pullใช้ตรวจและดึง base image ใหม่ ส่วน--no-cacheไม่ได้ดึง base image ใหม่ให้เอง หากตรึง digest อยู่ ต้องเปลี่ยนไปยัง digest ที่ตรวจยืนยันแล้วว่าเป็นรุ่นแก้ไข มิฉะนั้นการ build ใหม่อาจยังใช้ฐานเดิม - นำอิมเมจหรือรันไทม์ใหม่ขึ้นตามกระบวนการของทีม แล้วเริ่มโปรเซสใหม่หรือทยอยแทนที่คอนเทนเนอร์ ตรวจให้ครบทุก instance ว่าเวอร์ชันที่รันตรงกับที่ตั้งใจไว้ การสร้างอิมเมจสำเร็จยังไม่แปลว่าบริการเปลี่ยนไปใช้แล้ว
- ทดสอบเส้นทางที่ระบบใช้จริง ทั้งการเชื่อมต่อ HTTP/2 การส่งไฟล์ การยกเลิกดาวน์โหลด งานสตรีม และ TLS/mTLS รวมถึงกรณีใบรับรองที่ต้องปฏิเสธ ดู error rate การรีสตาร์ต หน่วยความจำ และการเชื่อมต่อค้างหลัง rollout โดยไม่ใช้การปิดตรวจใบรับรองเป็นทางลัดให้การทดสอบผ่าน
สำหรับทีมที่ต้องเริ่มวันนี้ ให้เริ่มจากรายชื่อบริการกับเวอร์ชัน Node.js ที่กำลังใช้งาน แล้วทำเครื่องหมายว่าตัวไหนรับ HTTP/2 หรือ TLS เอง ตัวไหนใช้ mTLS และตัวไหนเรียก HTTPS ออกไปพร้อมนโยบาย CA เฉพาะ รายการนี้จะช่วยให้ทีมทดสอบตรงจุด และตามอัปเดตได้จนถึงบริการตัวสุดท้ายที่ยังรันรุ่นเก่าอยู่
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อแสดงความคิดเห็น
เข้าสู่ระบบกำลังโหลดความคิดเห็น…