

NGINX ออกอัปเดตความปลอดภัยเมื่อวันที่ 18 พฤศจิกายน 2569 เพื่อแก้ช่องโหว่หลายรายการ รวมถึงสองช่องโหว่ในระบบ HTTP/2 ที่อาจเปิดทางให้ผู้โจมตีสั่งรันโค้ดบนเซิร์ฟเวอร์ได้โดยไม่ต้องล็อกอิน หากระบบใช้รุ่นและการตั้งค่าที่เข้าข่าย ผู้ดูแลจึงควรตรวจ NGINX ที่รับคำขอของเว็บไซต์โดยตรง แม้แอปหรือเว็บไซต์เบื้องหลังจะไม่มีช่องโหว่ก็ตาม
NGINX คือระบบที่ใช้ให้บริการเว็บ หรือรับคำขอจากผู้ใช้แล้วส่งต่อไปยังแอปด้านหลัง ส่วน HTTP/2 เป็นวิธีสื่อสารที่ให้หลายคำขอใช้การเชื่อมต่อเดียวกันได้ ปัญหารอบนี้อยู่ที่การจัดการหน่วยความจำระหว่างรับส่งข้อมูลด้วย HTTP/2 ผลกระทบจึงเกิดได้ตั้งแต่โปรเซสรับคำขอหยุดทำงาน ไปจนถึงการรันโค้ดจากระยะไกล หรือ RCE
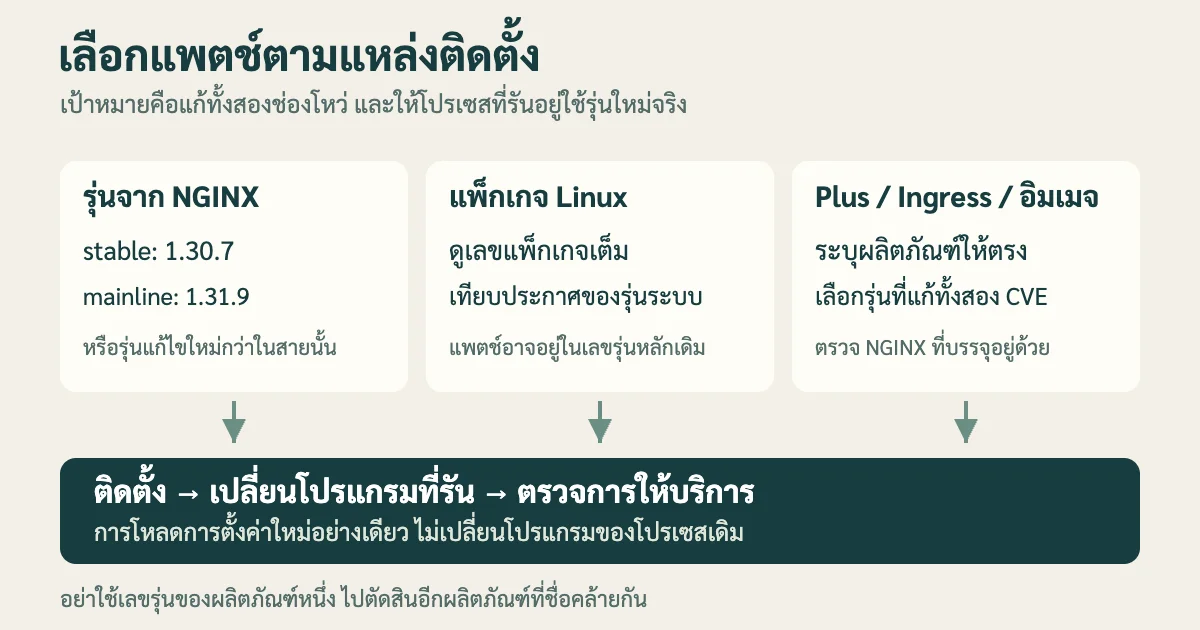
รุ่นแก้ไขของ NGINX Open Source ออกแล้ว ได้แก่ 1.30.7 ในสาย stable และ 1.31.9 ในสาย mainline แต่สำหรับคนที่ติดตั้งผ่าน Ubuntu, Debian, คอนเทนเนอร์ หรือผลิตภัณฑ์ที่บรรจุ NGINX มาอีกทอดหนึ่ง เลขสองชุดนี้เป็นเพียงจุดเริ่มต้น ต้องตรวจแพ็กเกจและรุ่นของผู้จัดจำหน่ายให้ตรงกับระบบที่ใช้อยู่ด้วย
เปิด HTTP/2 อยู่ตรงไหน จุดนั้นต้องตรวจ
สองช่องโหว่นี้มีรหัส CVE-2026-123633 และ CVE-2026-123007 โดยมีเงื่อนไขร่วมคือ NGINX ที่มีช่องโหว่เปิดรับ HTTP/2 และผู้โจมตีส่งข้อมูลมาถึงได้ การพบคำว่า NGINX ในระบบจึงยังไม่พอจะสรุปว่าเสี่ยง และการเห็นเว็บไซต์ใช้ HTTP/2 ก็ยังไม่บอกว่าระบบตัวใดเป็นผู้ประมวลผลข้อมูลนั้น
ตัวอย่างเช่น เว็บไซต์อาจมี CDN หรือระบบป้องกันเว็บอยู่ด้านหน้า แล้วส่งคำขอต่อไปยัง NGINX ด้วยรูปแบบอื่น การรับและประมวลผล HTTP/2 ที่ชั้นด้านหน้าอาจลดโอกาสที่ข้อมูลโจมตีจะไปถึงต้นทาง แต่ขึ้นอยู่กับวิธีทำงานจริงของแต่ละระบบ จึงต้องตรวจทั้งการเชื่อมต่อระหว่างชั้นและช่องทางที่เข้าถึงเซิร์ฟเวอร์ต้นทางได้โดยตรง ไม่ควรถือว่ามี CDN แล้วปลอดภัยโดยอัตโนมัติ
ในเอกสาร NGINX โมดูล HTTP/2 ไม่ได้ถูกรวมในการคอมไพล์โดยปริยาย และคำสั่ง http2 มีค่าเริ่มต้นเป็น off แต่แพ็กเกจหรือไฟล์อิมเมจที่นำมาใช้อาจรวมโมดูลและเปิดความสามารถนี้ไว้แล้ว สิ่งที่ต้องยึดจึงเป็นโปรแกรมและการตั้งค่าที่กำลังใช้งาน ไม่ใช่ค่าเริ่มต้นในคู่มือเพียงอย่างเดียว
สองช่องโหว่ ไม่ได้ต้องการเงื่อนไขเหมือนกัน
CVE-2026-123633 เกี่ยวกับการคืนหน่วยความจำทั้งที่คำขอยังต้องใช้ข้อมูลนั้นอยู่ เงื่อนไขที่ F5 ระบุคือ NGINX รับ HTTP/2 แล้วส่งคำขอต่อไปยังเซิร์ฟเวอร์ด้านหลัง ขณะโปรเซสรับคำขอมีช่องเชื่อมต่อเหลือน้อยตามขีดจำกัด worker_connections ความผิดพลาดนี้อาจทำให้บริการสะดุดหรือเปิดทางให้รันโค้ดได้ ช่วงรุ่นต้นทางที่เกี่ยวข้องเริ่มตั้งแต่ 1.19.7 โดยรุ่นแก้ไขคือ 1.30.7 และ 1.31.9 ตามสายที่ใช้งาน
CVE-2026-123007 อยู่ที่การนับปริมาณข้อมูลซึ่งอนุญาตให้ส่งผ่านการเชื่อมต่อ HTTP/2 เมื่อนับผิดจนเกินขอบเขต อาจนำไปสู่การเขียนข้อมูลเลยพื้นที่หน่วยความจำที่จัดไว้ ช่องโหว่นี้มีมาตั้งแต่ NGINX 1.9.5 และไม่จำเป็นต้องมีแอปด้านหลัง ทีม Wiz รายงานว่าสาธิตการรันโค้ดได้กับเซิร์ฟเวอร์ที่ให้บริการไฟล์ธรรมดาผ่าน HTTP/2 บน TLS ในระบบ 64 บิต โดยใช้รุ่น 1.31.7 และ 1.31.8
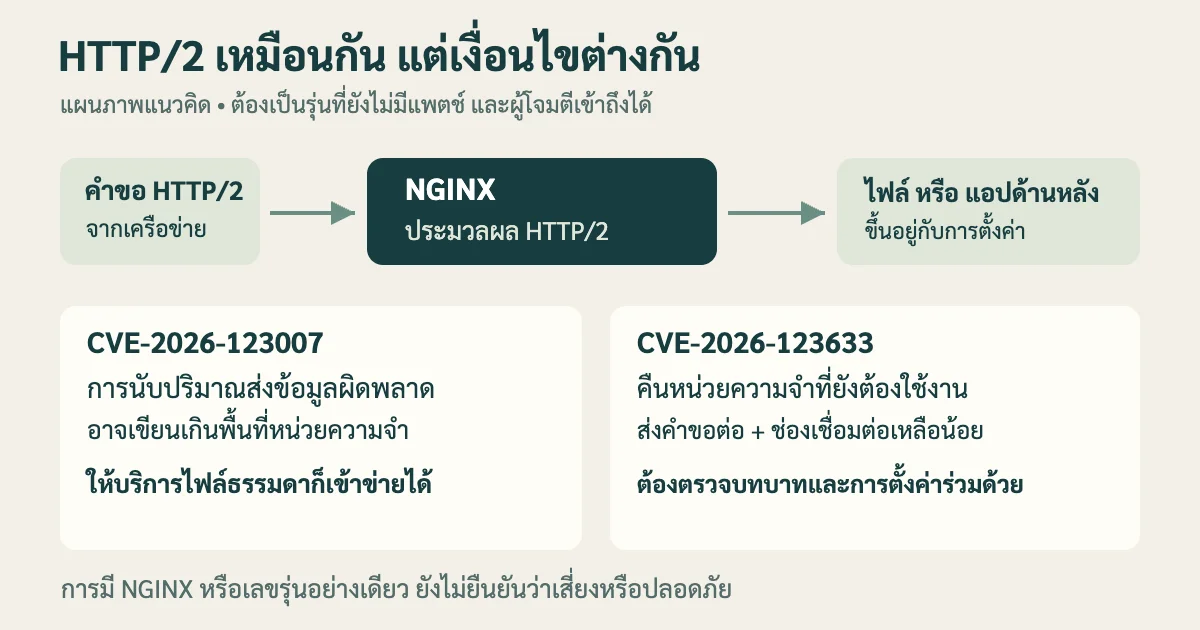
F5 ให้คะแนนทั้งสองรายการที่ 9.2 ระดับวิกฤตตาม CVSS 4.0 และ 8.1 ระดับสูงตาม CVSS 3.1 การโจมตีไม่ต้องมีบัญชีหรือรอให้ผู้ใช้กดอะไร แต่ยังมีความซับซ้อนสูง การรันโค้ดต้องผ่านเงื่อนไขด้านหน่วยความจำ รวมถึงระบบสุ่มตำแหน่งหน่วยความจำที่เรียกว่า ASLR ซึ่งผู้วิจัยรายงานว่าสามารถข้ามได้ในการทดสอบ จึงไม่ควรใช้การเปิด ASLR เป็นเหตุผลเลื่อนการติดตั้งแพตช์
การรันโค้ดได้ก็ไม่ได้แปลว่าได้สิทธิ์ผู้ดูแลสูงสุดของเครื่องทันที โดยทั่วไปโค้ดจะทำงานด้วยสิทธิ์ของโปรเซสรับคำขอ NGINX ทีม Xint แสดงการยกระดับไปถึงสิทธิ์สูงสุดด้วยการใช้ช่องโหว่อีกตัวในเคอร์เนล Linux ร่วมด้วย ซึ่งเป็นคนละส่วนกับสองช่องโหว่ HTTP/2 นี้
หลักฐานที่ผู้วิจัยเผยแพร่เป็นการสาธิตในสภาพแวดล้อมทดสอบ ไม่ใช่หลักฐานว่าเว็บไซต์ทุกแห่งที่ใช้ NGINX ถูกเจาะแล้ว จากแหล่งข้อมูลที่ตรวจเมื่อวันที่ 19 พฤศจิกายน 2569 ยังไม่พบการยืนยันแคมเปญโจมตีจริงด้วยสองรหัสนี้ และยังไม่พบในบัญชีช่องโหว่ที่ถูกใช้โจมตีจริงของ CISA ณ เวลาตรวจ อย่างไรก็ตาม ข้อมูลดังกล่าวไม่ได้รับรองว่ายังไม่มีผู้โจมตีใช้งาน
เลือกรุ่นแก้ไขให้ตรง ไม่หยุดแค่เลขรุ่นบนหน้าจอ
สำหรับ NGINX Open Source ที่ใช้รุ่นจากโครงการโดยตรง ให้ขยับไปยัง 1.30.7 ในสาย stable หรือ 1.31.9 ในสาย mainline หรือรุ่นที่ใหม่กว่าซึ่งมีแพตช์ครบในสายนั้น ทั้งสองรุ่นแก้สองช่องโหว่ HTTP/2 และยังรวมการแก้ปัญหาความปลอดภัยอื่นในรอบเดียวกันด้วย
NGINX Plus ต้องระวังเป็นพิเศษ เพราะรุ่นที่แก้ CVE-2026-123633 อย่างเดียว ได้แก่ 37.0.7.1 และ 37.2.0.1 ยังไม่ใช่ปลายทางสำหรับแก้ทั้งคู่ ตารางของ F5 ระบุการแก้ CVE-2026-123007 ที่ 37.0.8.1 และ 37.3.0.1 จึงต้องเลือกรุ่นให้ตรงสายและครอบคลุมทั้งสองรายการ หากสายเก่าไม่มีรุ่นแก้ไข ให้ตรวจเส้นทางอัปเกรดไปยังสายที่รองรับกับผู้ให้บริการ
ส่วน F5 NGINX Ingress Controller มีเลขรุ่นของตัวเอง โดยประกาศทั้งสองรายการระบุรุ่นแก้ไข 5.8.0 และ 2026-lts-r11 อย่านำเลขนี้ไปใช้กับโครงการชุมชน ingress-nginx หรือผลิตภัณฑ์อื่นที่มีชื่อคล้ายกัน ต้องตรวจว่าใช้อะไร จากผู้พัฒนารายใด และบรรจุ NGINX รุ่นใดอยู่ข้างใน
ระบบ Linux หลายรายนำแพตช์กลับมาใส่ในแพ็กเกจเดิมโดยไม่เปลี่ยนเลขรุ่นหลักของ NGINX หรือที่เรียกว่า backport ตัวอย่างที่ประกาศแล้วในวันที่ 19 พฤศจิกายนคือ Ubuntu 24.04 ใช้แพ็กเกจ 1.24.0-2ubuntu7.20 และ Ubuntu 22.04 ใช้ 1.18.0-6ubuntu14.23 ตามประกาศ USN-9159-1 เพื่อแก้ทั้งสองรายการ ดังนั้นการเห็นเลข 1.24.0 หรือ 1.18.0 อย่างเดียวจึงยังตัดสินไม่ได้ว่าเครื่องติดตั้งแพตช์แล้วหรือไม่
แม้แต่ขอบล่างของช่วงรุ่นก็ต้องดูประกาศของผู้จัดจำหน่ายด้วย ทีม Ubuntu ระบุว่าบางรุ่นเก่ากว่า 1.19.7 ยังเข้าถึงปัญหา CVE-2026-123633 ได้ผ่าน HTTP/2 แบบไม่เข้ารหัส จึงไม่ควรใช้ช่วงรุ่นต้นทางตัดสินแพ็กเกจที่ดัดแปลงหรือบำรุงรักษาแยกออกมา สำหรับ Debian และระบบอื่น ให้เทียบเลขแพ็กเกจเต็มกับประกาศของรุ่นระบบปฏิบัติการนั้น ไม่ย้ายไปใช้แพ็กเกจคนละสายเพียงเพราะเห็นว่ามีแพตช์แล้ว
หากยังอัปเดตไม่ได้ ลดความเสี่ยงอย่างระมัดระวัง
ทีม Wiz และ Xint แนะนำให้ปิด HTTP/2 ชั่วคราวเพื่อตัดเส้นทางของสองช่องโหว่นี้ แต่ประกาศ F5 ที่ตรวจยังระบุหัวข้อวิธีลดผลกระทบว่าไม่มี จึงควรมองการปิด HTTP/2 เป็นคำแนะนำชั่วคราวจากทีมวิจัย ไม่ใช่แพตช์หรือคำรับรองว่าปิดช่องโหว่ทั้งหมดแล้ว โดยเฉพาะช่องโหว่อื่นในรอบอัปเดตเดียวกันที่ไม่ได้อาศัย HTTP/2
ใน NGINX 1.25.1 ขึ้นไป แนวทางของผู้วิจัยคือกำหนด http2 off; ในส่วนตั้งค่าเซิร์ฟเวอร์ที่เกี่ยวข้อง และนำพารามิเตอร์ http2 ออกจากคำสั่ง listen แบบเก่าด้วย ส่วนรุ่นก่อนหน้านั้นให้ตรวจพารามิเตอร์ใน listen ต้องตรวจให้ครบทุกส่วนที่ใช้พอร์ตเดียวกัน รวมถึงค่าที่รับสืบทอดมา ทดสอบความเข้ากันได้ แล้วจึงโหลดการตั้งค่าใหม่และยืนยันว่าโปรเซสเก่าออกจากการทำงานแล้ว
การเปลี่ยนนี้อาจกระทบบริการที่ต้องใช้ HTTP/2 เช่น gRPC แบบดั้งเดิม จึงไม่ควรปิดทันทีทุกเครื่องโดยไม่มีแผนทดสอบ หากเป็นบริการที่ผู้ให้บริการโฮสติ้งหรือคลาวด์ดูแลให้ ควรขอคำยืนยันว่าแพตช์ครอบคลุม CVE ทั้งสองและถูกนำขึ้นใช้งานจริงแล้ว แทนการแก้การตั้งค่าที่เราไม่ได้ควบคุมเอง
ตรวจให้ถึงระบบที่กำลังรับคำขอ
ผู้ดูแลเริ่มสำรวจได้ด้วย nginx -v เพื่อดูรุ่น และ nginx -V เพื่อดูข้อมูลการคอมไพล์รวมถึงโมดูล จากนั้นตรวจแพ็กเกจเต็มหรือไฟล์อิมเมจที่ใช้งาน ส่วน nginx -T ใช้ตรวจและแสดงการตั้งค่าบนดิสก์ แต่ผลลัพธ์อาจมีข้อมูลภายใน จึงควรตรวจในพื้นที่ที่ควบคุมสิทธิ์และไม่เผยแพร่ทั้งหมด อีกทั้งไฟล์บนดิสก์อาจยังไม่ใช่ค่าที่โปรเซสเดิมกำลังใช้
- ระบุ NGINX ทุกจุดที่รับ HTTP/2 รวมถึงต้นทางหลัง CDN และระบบที่บรรจุมาในคอนเทนเนอร์หรือผลิตภัณฑ์อื่น
- เทียบเลขแพ็กเกจเต็มและการตั้งค่ากับประกาศที่ครอบคลุมทั้ง CVE-2026-123633 และ CVE-2026-123007 แล้วเลือกอัปเดตตามสายที่ผู้จัดจำหน่ายรองรับ
- ทดสอบและนำรุ่นแก้ไขขึ้นใช้งานจริง การโหลดการตั้งค่าใหม่อย่างเดียวไม่เปลี่ยนไฟล์โปรแกรมที่โปรเซสเดิมใช้อยู่ ต้องเริ่มบริการใหม่หรือใช้วิธีเปลี่ยนโปรแกรมขณะทำงานที่รองรับ พร้อมยืนยันว่าไม่มีโปรเซสเก่าค้าง
- ตรวจการทำงานของเว็บและบริการที่เกี่ยวข้องหลังอัปเดต รวมทั้งทบทวนโปรเซสที่ล่มผิดปกติหรือการเรียกโปรแกรมที่ไม่คาดคิดจาก NGINX โดยไม่ตีความอาการใดอาการหนึ่งว่าเป็นหลักฐานถูกเจาะทันที
สำหรับเว็บไซต์ที่มีหลายแอปใช้ NGINX ร่วมกัน งานอัปเดตครั้งนี้ควรมีผู้รับผิดชอบชัดเจนที่ระบบรับคำขอ การอัปเดตโค้ดเว็บไซต์อย่างเดียวไม่แก้ช่องโหว่ใน NGINX และการติดตั้งแพ็กเกจสำเร็จก็ยังไม่จบ จนกว่าจะตรวจได้ว่าคำขอจริงถูกส่งให้โปรเซสที่ใช้แพตช์แล้ว
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อแสดงความคิดเห็น
เข้าสู่ระบบกำลังโหลดความคิดเห็น…