

ใครดูแลเว็บด้วย Next.js มีแพตช์ที่ควรหยิบขึ้นมาตรวจ เมื่อวันที่ 3 พฤศจิกายน 2026 ทีมพัฒนาเผยแพร่ November 2026 Security Release ครอบคลุมปัญหาหลายจุด ตั้งแต่แคชส่งข้อมูลผิดผู้ใช้ ไปจนถึงคุกกี้ที่ตั้งใจซ่อนจาก JavaScript แต่กลับไปปรากฏใน response header อีกตัว
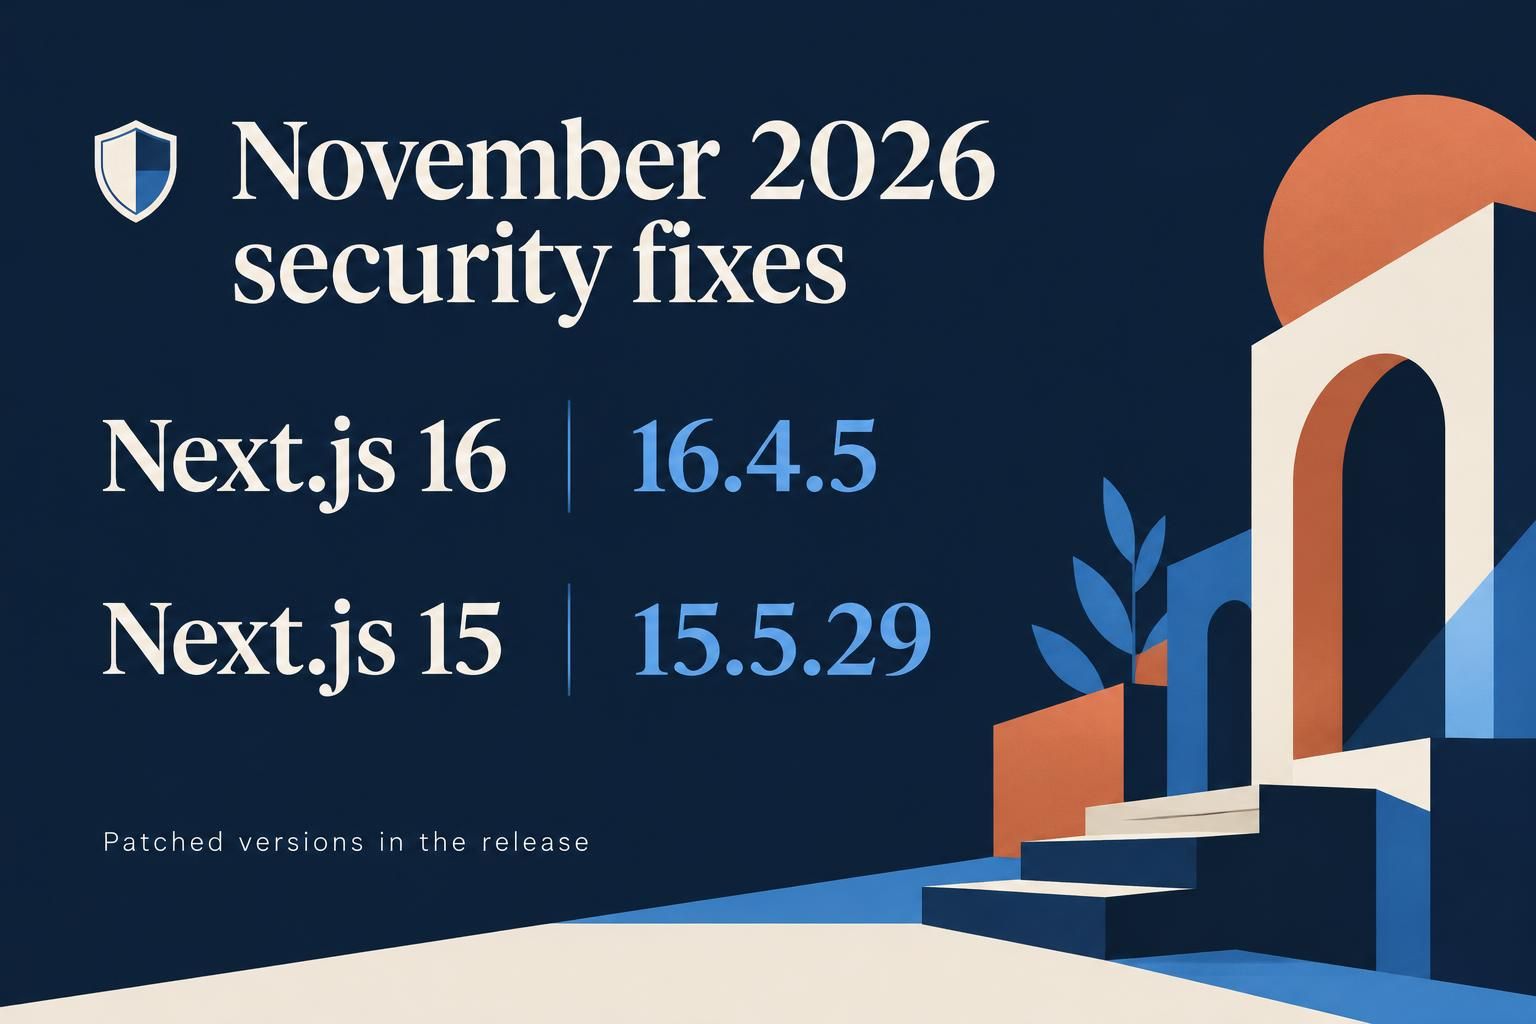
รุ่นที่ประกาศออกมาแก้ปัญหารอบนี้คือ Next.js 16.4.5 สำหรับสาย Active LTS และ 15.5.29 สำหรับสาย Maintenance LTS ตัวเลขนี้เป็นรุ่นแก้ไขของประกาศฉบับนี้ ไม่ใช่การยืนยันว่าเป็นรุ่นล่าสุดตลอดไป และไม่ได้หมายความว่าช่องโหว่ทั้ง 7 ข้อกระทบทุกเวอร์ชันหรือทุกเว็บไซต์เหมือนกัน
บทความนี้สรุปประกาศหลักและอ่าน GitHub Security Advisory เพิ่มเติม เพื่อแยกให้เห็นว่าแต่ละกรณีต้องมีเงื่อนไขอะไรบ้าง ไม่ใช่ผลทดสอบเจาะระบบของ Sukson หรือหลักฐานว่าเว็บไซต์ใดถูกโจมตีแล้ว
รุ่นไหนแก้แล้ว และทำไมต้องดูเป็นรายช่องโหว่
สามประเด็นเกี่ยวกับ use cache ใน advisory มีขอบเขตต่างกัน: การใช้ร่วมกับ unstable_cache กระทบ 16.3.0–16.4.4, การซ้อน use cache ที่อ่าน root parameter กระทบ 16.2.0–16.4.4 และปัญหา binary arguments กระทบ 16.0.0–16.4.4 ทั้งสามรายการระบุรุ่นแก้เป็น 16.4.5
ส่วนคุกกี้บน Edge runtime และการข้ามข้อจำกัด SVG ระบุช่วงที่กระทบเป็น 15.0.0–15.5.28 และ 16.0.0–16.4.4 โดยแก้ใน 15.5.29 และ 16.4.5 สำหรับ response framing advisory ระบุสายเก่าเป็น <=15.5.28 และสาย 16 เป็น 16.0.0–16.4.4 จึงไม่ควรตีความว่าแอปที่เก่ากว่า 15.0.0 ปลอดภัยจากทุกเรื่องในประกาศ
อีกจุดที่ควรรู้คือระดับความรุนแรงไม่ตรงกันทุกหน้า: ประกาศหลักเรียกกรณี unstable_cache ร่วมกับ use cache ว่า High แต่ GitHub Advisory GHSA-mfr8-8qww-v76h ที่ตรวจประกอบจัดเป็น Moderate พร้อม CVSS 4.0 ที่ 6.3 จึงควรอ่านเงื่อนไขและผลกระทบจริงด้วย แทนการตัดสินจากคำว่า High หรือ Medium เพียงอย่างเดียว
1. แคชข้าม tenant เมื่อใช้ unstable_cache ร่วมกับ use cache
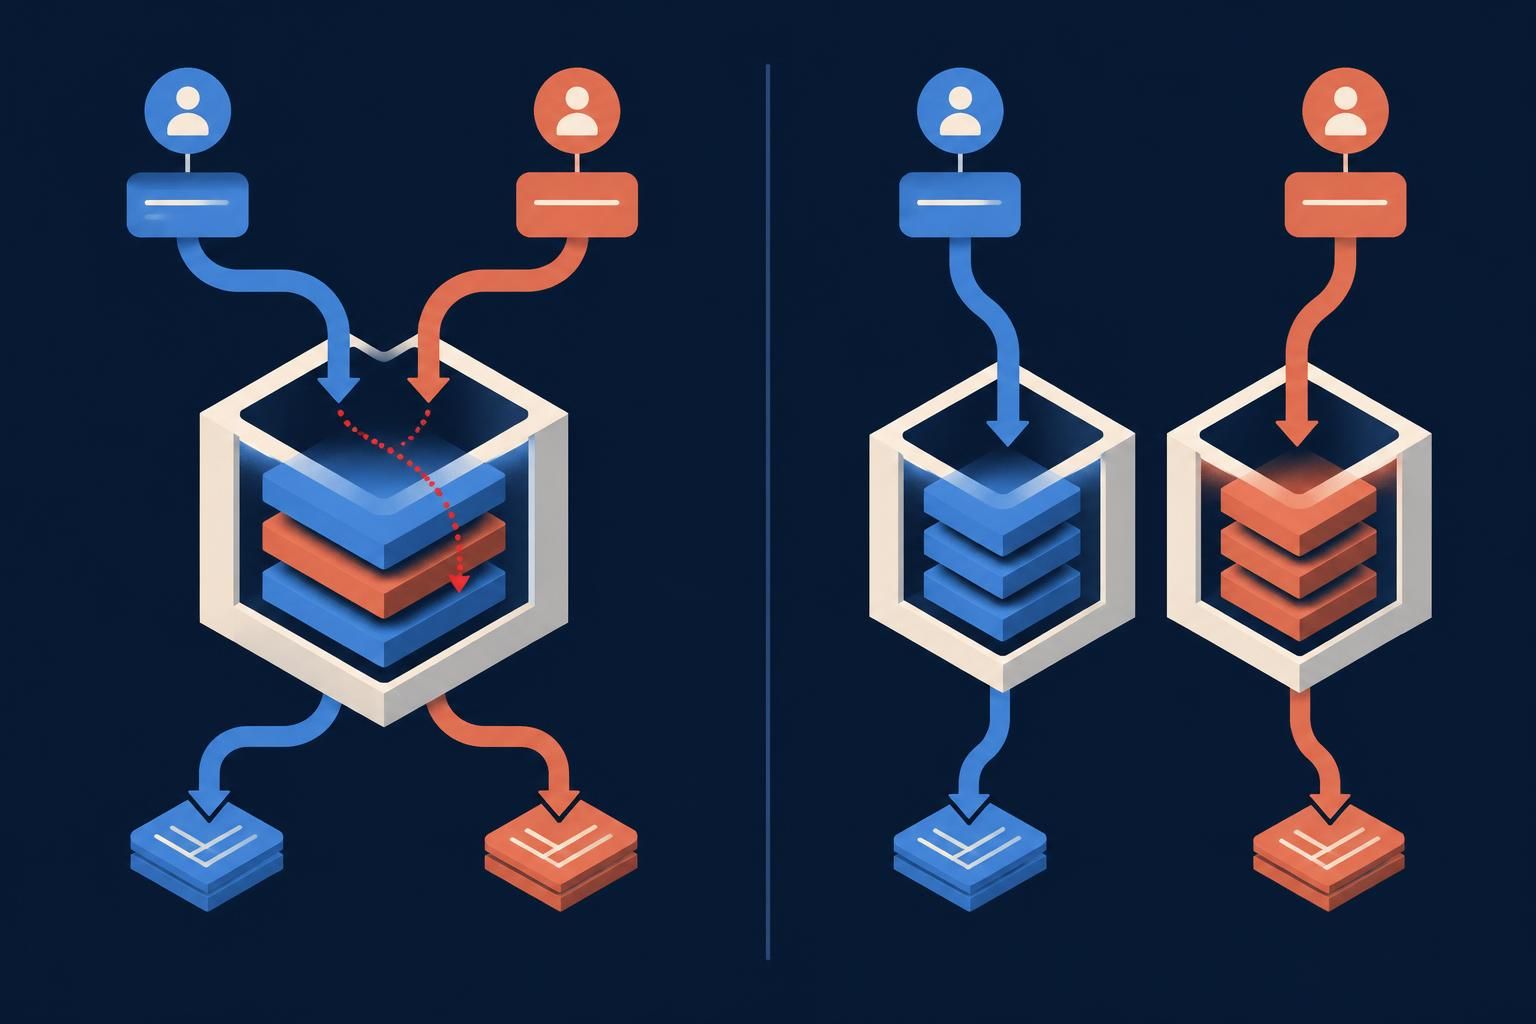
กรณี GHSA-mfr8-8qww-v76h เกิดกับแอปที่เปิด Cache Components และมีฟังก์ชัน public use cache ตัวเดียวกันถูกเรียกทั้งตรง ๆ และจากข้างใน unstable_cache โดยฟังก์ชันนั้นอ่าน root parameter เช่นรหัส tenant ซึ่งแอปใช้แยกข้อมูลลูกค้า
ช่วงเริ่มต้นที่แคชยังไม่ถูกเติม คำขอที่มาพร้อมกันอาจได้รับผลของอีกคำขอโดยข้ามการตรวจ root parameter จากนั้น unstable_cache เก็บผลนั้นต่อด้วยคีย์ที่ไม่มี root parameter ทำให้ผู้เรียกภายหลังได้รับเนื้อหาผิดขอบเขตได้จนกว่ารายการนั้นจะถูก revalidate หรือขับออกจากแคช
Advisory เพิ่มรายละเอียดว่าต้องชนจังหวะการเติมแคชครั้งแรกหลังเริ่ม process และระบุว่าการหลีกเลี่ยงการซ้อน use cache ไว้ใน unstable_cache เป็น workaround ที่ครบสำหรับช่องโหว่ข้อนี้ แต่ไม่ใช่คำรับรองว่าจะปิดปัญหาอื่นทั้งหมดในชุดแพตช์
2. use cache ซ้อนกัน อาจจำขอบเขต root parameter ไม่ทัน
GHSA-vc7v-qv4w-wrv8 เป็นอีกเงื่อนไขหนึ่ง แม้ฟังก์ชันแคชชั้นในจะสร้างข้อมูลใหม่ ก็ยังเกิดปัญหาได้หากอ่าน root parameter แล้วคืนค่าที่มีทั้งส่วนพร้อมใช้และ promise ที่ยังรออยู่ ขณะที่ฟังก์ชันชั้นนอกจบก่อนข้อมูลช้าส่วนนั้น
ผลคือแคชชั้นนอกอาจถูกบันทึกก่อนระบบเก็บ dependency ของ root parameter ครบ เนื้อหาของ tenant เว็บไซต์ หรือภาษาหนึ่งจึงถูกใช้ซ้ำกับอีกค่าได้ Advisory ยังระบุว่ารายการที่บันทึกแบบนี้อาจไม่รับผลจาก tag invalidation และอายุของแคชชั้นในตามที่ควรเป็น
กรณีนี้ไม่ใช่ผู้โจมตีเขียน response ใดก็ได้ลงไป แต่เป็นเนื้อหาที่แอปสร้างเองแล้วถูกนำกลับมาใช้ผิดขอบเขต และเป็น variant ที่แพตช์ GHSA-h694-7cp9-m8p3 ก่อนหน้าไม่ครอบคลุม จึงไม่ควรคิดว่าเคยแก้ปัญหาแคชคล้ายกันแล้วจะจบเรื่องนี้ด้วย
3. binary arguments ต่างกัน แต่ได้ cache identity เดียวกัน
GHSA-rhh4-g77r-r9qj เกี่ยวกับการส่งอาร์กิวเมนต์แบบไบนารี เช่น Uint8Array หรือ Blob ให้ฟังก์ชัน use cache ข้อมูลคนละชุดอาจได้คีย์แคชเดียวกัน
ถ้าแอปใช้อาร์กิวเมนต์เหล่านี้แยกผู้ใช้หรือบัญชี และส่วนอื่นของ cache identity ตรงกัน ผู้ใช้รายหนึ่งอาจเห็นผลที่แคชไว้ให้คนอื่น หรือทำให้ผลของตัวเองถูกส่งให้ผู้อื่นได้ แต่ช่องโหว่นี้ไม่ได้เปิดให้อ่านรายการแคชที่ไม่เกี่ยวข้องทั้งหมดตามใจ
4. shared page shell ผิดหน้าในระบบ self-hosted
GHSA-vvgp-ww4w-46vf ระบุรุ่นที่กระทบเป็น 16.4.0–16.4.4 และแก้ใน 16.4.5 กรณีนี้เกิดกับแอป self-hosted ที่รันด้วย next start เปิด Cache Components และปิดหรือไม่ได้ตั้ง Partial Prefetching คำขอที่ไม่ต้องล็อกอินอาจทำให้ shared page shell เก็บค่าที่ผูกกับคำขอนั้น แล้วนำไปใช้กับ URL อื่น ส่งผลให้หน้าเว็บแสดงเนื้อหาฝั่งเซิร์ฟเวอร์ผิด หรือค้างเป็น 404 ต่อเนื่อง
เงื่อนไขของ route ค่อนข้างเฉพาะ: มี dynamic parameter ที่ prerender ได้แต่ถูกเรียกด้วยค่าที่ไม่ได้สร้างตอน build มีพารามิเตอร์ลึกลงไปอย่างน้อยสองชั้นที่ไม่เคย prerender ใช้ blocking fallback shell และ layout อ่านพารามิเตอร์ชั้นตื้นกว่าในสองชั้นนั้นภายใน Suspense boundary
ผลทดสอบที่ประกาศอ้างถึงไม่พบผลกระทบกับค่าที่สร้างไว้ตอน build และการตั้งค่าที่เปิด Partial Prefetching ข้อมูลนี้ช่วยคัดกรองความเสี่ยง แต่ไม่ควรเปลี่ยนการตั้งค่าแล้วถือว่าแทนแพตช์ทั้งชุดได้
Advisory อธิบายเพิ่มว่ากรณีแสดงค่าพารามิเตอร์ผิด ฝั่ง JavaScript client จะปรับกลับตอน hydration และไม่เปิดให้แทรก markup หรือสคริปต์ รวมทั้งไม่เปิดเผยข้อมูลในช่องโหว่ข้อนี้ ส่วนกรณีแคช 404 บางแบบอาจอยู่ต่อข้ามการ restart ได้ จึงควรตรวจตามรูปแบบการแคชจริงของแอป
5. response ที่คลายบีบอัดแล้ว อาจถูกส่งสลับลูกค้าหลัง reverse proxy
GHSA-pc58-hwjq-p385 กระทบแอป self-hosted ที่ส่ง fetched Response จาก upstream ซึ่งผู้โจมตีควบคุมได้กลับไปโดยไม่ปรับแก้ body อาจถูกคลายบีบอัดแล้ว แต่ยังใช้ framing headers ของข้อมูลที่ถูกบีบอัดอยู่ ทำให้ขอบเขต response ไม่ตรงกับข้อมูลที่ส่งจริง
การส่งข้อมูลผิดลูกค้าต้องมี HTTP/1.1 reverse proxy ที่จัดคิว pipelined requests บน backend connection ร่วมกันตามพฤติกรรมที่ประกาศอธิบาย ผู้โจมตีที่จัดจังหวะคำขอบน connection นั้นได้อาจแทรก response ให้ผู้อื่น หรือได้รับ response ของผู้อื่น ประเด็นนี้จึงไม่ใช่คำกล่าวว่า reverse proxy ทุกแบบมีปัญหาเหมือนกัน
6. ตั้ง HttpOnly แล้ว แต่คุกกี้ไปโผล่ใน header ภายใน
GHSA-f3mh-rxg3-f5g2 เกิดกับ App Router Edge Route Handlers และ Pages Router Edge API routes ที่ตั้งคุกกี้ผ่าน NextResponse.cookies.set() ค่าคุกกี้อาจถูกทำซ้ำใน x-middleware-set-cookie ซึ่ง JavaScript บน origin เดียวกันอ่านได้ ต่างจาก Set-Cookie ที่เบราว์เซอร์ไม่เปิดให้ JavaScript อ่านในลักษณะเดียวกัน
ถ้า response นั้นตั้งคุกกี้สำคัญ เช่น session และมี JavaScript ที่ผู้โจมตีควบคุมรันบน origin เดียวกันอยู่ ค่าที่ตั้ง HttpOnly ก็อาจรั่วผ่าน header นี้ได้ ช่องโหว่ไม่ได้ทำให้ผู้โจมตีรัน JavaScript ได้ขึ้นมาเอง และประกาศระบุว่าผลที่ทำซ้ำได้ไม่กระทบ Node.js Route Handlers หรือกรณีตั้งคุกกี้ด้วย cookies().set()
รายละเอียดนี้สำคัญกับการประเมินความเสี่ยง: คำว่า ‘คุกกี้หลุด’ ไม่ได้แปลว่าเพียงเข้าชมเว็บแล้ว session ทุกคนจะรั่ว ต้องมีทั้งเส้นทางตั้งคุกกี้ที่ได้รับผลและเงื่อนไขการรันสคริปต์ตามที่ระบุ
7. ปิด SVG ไว้ แต่ Image Optimization ยังอาจส่งไฟล์เข้า SVG decoder
GHSA-7qx7-33qx-rqx2 เกิดเมื่อรูปที่ผู้โจมตีควบคุมจากแหล่งที่อนุญาตถูกจำแนกผิดเป็น AVIF จนข้าม images.dangerouslyAllowSVG: false ได้ จากนั้น native image backend ที่รองรับ SVG อาจอ่านไบต์จริงเป็น SVG และเรียก parser ที่แอปตั้งใจปิดไว้
ข้อจำกัดแหล่งรูปหรือ allowlist ยังมีผล ไม่ใช่ช่องให้ดึงไฟล์จากที่ใดก็ได้ตามใจ ประกาศอธิบายว่าปัญหาเพิ่มโอกาสเผชิญ resource exhaustion หรือช่องโหว่ใน decoder แต่ผลที่รายงานครั้งนี้ไม่ได้พิสูจน์ XSS หรือ remote code execution จึงไม่ควรพาดหัวเหมารวมว่า SVG ข้อนี้ทำให้ยึดเซิร์ฟเวอร์ได้แล้ว
เช็กลิสต์อัปเดตสำหรับทีมที่ดูแลระบบจริง
แนวทางปฏิบัติส่วนนี้เป็นคำแนะนำจากการอ่านประกาศ เริ่มจากตรวจเวอร์ชันที่แอปรันจริงพร้อม lockfile และ dependency ที่ถูกติดตั้ง ไม่ดูเพียงช่วงเวอร์ชันใน package.json จากนั้นเลือกแพตช์ในสายที่โครงการใช้อยู่ตาม advisory แต่ละรายการ หากใช้รุ่นใหม่กว่าตัวเลขในบทความอยู่แล้ว ให้ตรวจว่าแพตช์รวมอยู่ด้วย ไม่จำเป็นต้องลดเวอร์ชันให้ตรงตัวอย่าง
ตัวอย่างคำสั่งติดตั้งรุ่นแก้ของประกาศคือ npm install next@16.4.5 สำหรับสาย 16 หรือ npm install next@15.5.29 สำหรับสาย 15 ให้เลือกตามโครงการ ไม่รันทั้งสองคำสั่งต่อกัน และใช้ package manager ให้ตรงกับ lockfile ของทีม ตัวอย่างนี้ไม่ใช่คำสั่งที่บทความได้รันกับระบบของผู้อ่าน
หลังอัปเดต ควร build และ deploy ผ่านขั้นตอนปกติของทีม แล้วตรวจว่า process หรือ container ที่ให้บริการอยู่ใช้ dependency ใหม่จริง สำหรับเว็บหลาย tenant ให้ทดสอบด้วยข้อมูลจำลองแยกกัน รวมถึงจังหวะเริ่ม process และเติมแคชครั้งแรก ส่วน Edge routes ให้ตรวจ response header ตอนตั้งคุกกี้สำคัญ และระบบ self-hosted ให้ตรวจพฤติกรรม reverse proxy กับ image optimizer ที่ใช้อยู่จริง
หากกำลังประเมินปัญหาแคช ให้สำรวจด้วยว่ารายการผิดขอบเขตที่เคยถูกเก็บไว้ต้อง invalidate ตามกลไกของระบบหรือไม่ อย่าเหมาว่าการแก้ package บนเครื่องนักพัฒนาเท่ากับแคชทุกชั้นใน production ถูกแก้แล้ว ขั้นตอนทดสอบควรทำในสภาพแวดล้อมที่แยกจากผู้ใช้จริง ไม่ลองดึงข้อมูลข้ามบัญชีของคนอื่น
สิ่งที่ควรทำตอนนี้คือจับคู่เวอร์ชันและรูปแบบการใช้งานของแอปกับเงื่อนไขใน advisory แล้วเดินแพตช์ให้ถึงระบบที่ให้บริการจริง ส่วนการพบประกาศนี้เพียงอย่างเดียว ยังไม่ใช่หลักฐานว่าระบบถูกเจาะหรือจำเป็นต้องสรุปว่าข้อมูลรั่วแล้ว
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อแสดงความคิดเห็น
เข้าสู่ระบบกำลังโหลดความคิดเห็น…