

Apple เข้าหารือกับทางการไทยเมื่อวันที่ 11 พฤศจิกายน 2569 หลังมีข่าวว่านักการเมืองไทยได้รับคำเตือนว่าอาจตกเป็นเป้าสปายแวร์ หรือเครื่องมือที่ใช้ลอบสอดแนมข้อมูลในอุปกรณ์ เรื่องนี้ทำให้เกิดคำถามว่าโทรศัพท์ของผู้ได้รับคำเตือนถูกเจาะไปแล้วหรือยัง และใครเป็นผู้ลงมือ
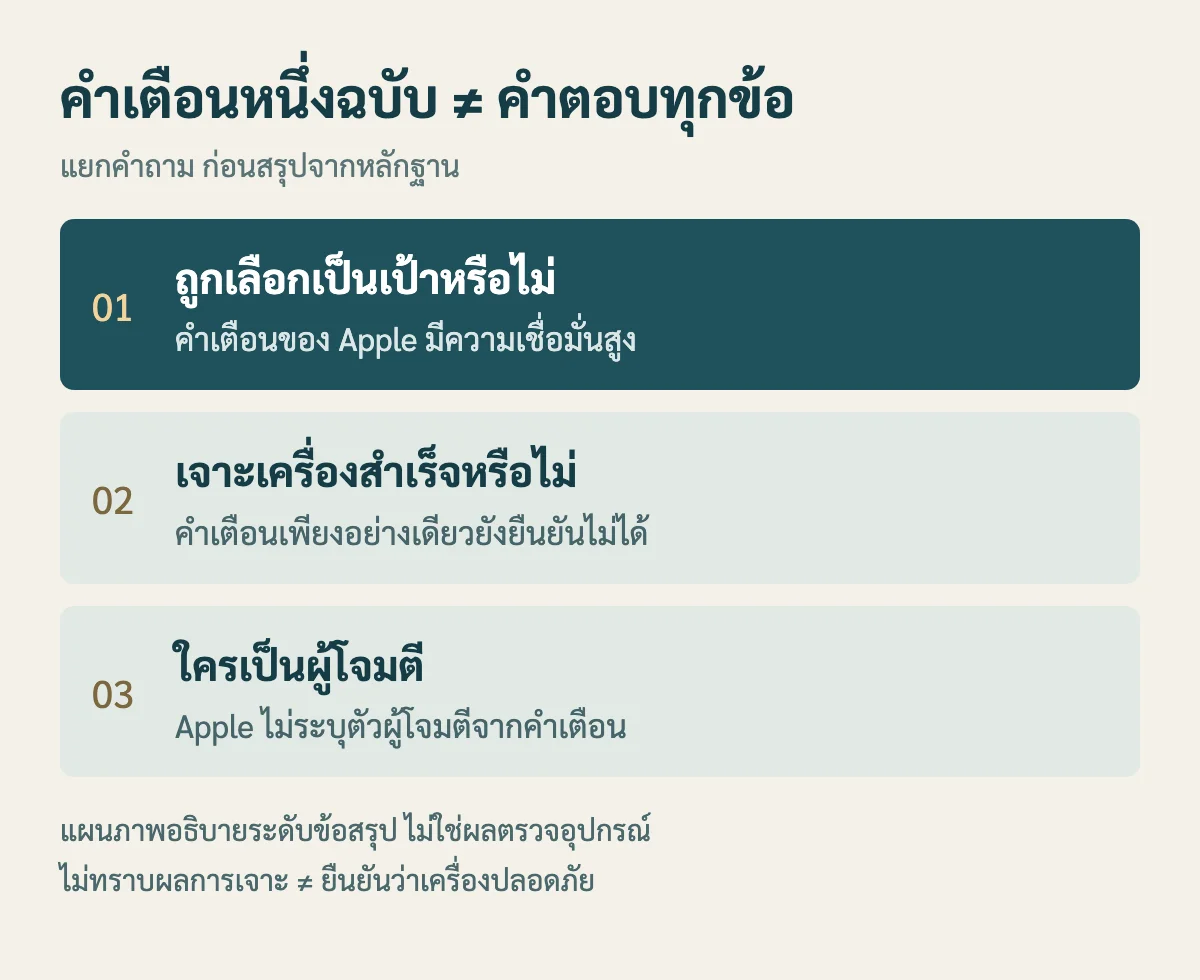
กรุงเทพธุรกิจรายงานว่า ไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ได้พบผู้บริหาร Apple ก่อนชี้แจงว่า การได้รับคำเตือนยังไม่ได้ยืนยันว่าผู้โจมตีเจาะเข้าเครื่องสำเร็จ และยังไม่มีข้อมูลยืนยันว่าสปายแวร์ที่เกี่ยวข้องในครั้งนี้คือ Pegasus
แต่คำว่า “ยังไม่ยืนยัน” ไม่ได้แปลว่าไม่มีอันตราย Apple ระบุว่าคำเตือนประเภทนี้มีความเชื่อมั่นสูงว่าผู้ใช้ถูกเลือกเป็นเป้า จึงควรรีบตรวจสอบและขอความช่วยเหลือ ไม่ใช่ปิดข้อความทิ้งแล้วถือว่าเครื่องปลอดภัย
การหารือกับ Apple บอกอะไรบ้าง
ประเด็นที่ไชยชนกอธิบายหลังการหารือ คือความต่างระหว่างการพบความพยายามโจมตีกับการโจมตีที่สำเร็จแล้ว เขายังชี้แจงว่า การกล่าวถึง Pegasus มีไว้เป็นตัวอย่างให้เห็นลักษณะของภัย ไม่ใช่การยืนยันว่าพบ Pegasus ในโทรศัพท์ของผู้ได้รับคำเตือนรอบนี้
คำชี้แจงดังกล่าวจึงยังไม่ใช่ผลตรวจโทรศัพท์ของผู้ได้รับคำเตือนแต่ละคน ข้อมูลที่เปิดเผยยังไม่เพียงพอจะบอกว่าใครถูกเจาะสำเร็จ ใช้สปายแวร์ชนิดใด หรือใครอยู่เบื้องหลัง
กระทรวงดีอียังระบุว่าจะหารือกับบริษัทเทคโนโลยีและผู้ให้บริการโทรคมนาคมในวันที่ 12 พฤศจิกายน เพื่อขยายการรับมือไปถึงระบบอื่น รวมทั้ง Android ส่วนนี้เป็นแผนที่ประกาศหลังการพบ Apple ยังไม่ใช่ผลสรุปของการหารือรอบถัดไป
ได้รับคำเตือน ไม่เท่ากับถูกเจาะเครื่องแล้ว
คำเตือนของ Apple ไม่ใช่ประกาศว่า iPhone ทุกเครื่องกำลังมีปัญหา แต่ส่งถึงผู้ใช้ที่บริษัทพบสัญญาณว่าอาจถูกโจมตีเป็นรายบุคคล ผู้โจมตีประเภทนี้ยอมใช้เงินและความพยายามสูงเพื่อเข้าถึงคนบางคน โดยอาจเลือกจากงานหรือบทบาทของคนนั้น เช่น นักข่าว นักกิจกรรม หรือนักการเมือง
พูดให้ง่ายขึ้น คำเตือนหมายถึง Apple มีเหตุให้เชื่อว่ามีคนพยายามโจมตีคุณ ส่วนเขาเข้าเครื่องได้แล้วหรือไม่ ต้องตรวจสอบต่ออีกขั้น และแม้ตรวจพบว่าเครื่องถูกเจาะจริง ก็ยังต้องหาหลักฐานเพิ่มเพื่อระบุตัวผู้โจมตี
Apple ไม่เปิดเผยรายละเอียดที่ใช้ตัดสินใจส่งคำเตือน เพราะอาจทำให้ผู้โจมตีปรับวิธีหลบการตรวจจับได้ บริษัทจึงแนะนำให้ผู้ได้รับคำเตือนขอความช่วยเหลือจากผู้เชี่ยวชาญ แทนการพยายามวินิจฉัยจากข้อความแจ้งเตือนเพียงอย่างเดียว
ทำไมข่าวนี้จึงเป็นที่จับตาในไทย
ก่อนการหารือ อภิสิทธิ์ เวชชาชีวะ เปิดเผยว่าได้รับคำเตือนจาก Apple ตามรายงานกรุงเทพธุรกิจวันที่ 2 พฤศจิกายน เขาระบุว่าการตรวจเบื้องต้นยังไม่พบร่องรอยการโจมตีสำเร็จ แต่ยังไม่ได้ตรวจเชิงลึกเพิ่มเติม จึงยังสรุปไม่ได้ว่าเครื่องถูกเจาะหรือปลอดภัยแน่นอน
ต่อมา พลเรือตรีสุรสันต์ คงศิริ โฆษกกระทรวงกลาโหม ชี้แจงตามรายงานวันที่ 4 พฤศจิกายนว่า ในส่วนงานที่ตนรับผิดชอบไม่มีการใช้หรือความจำเป็นต้องจัดหาสปายแวร์ พร้อมระบุว่าไม่สามารถตอบแทนหน่วยงานอื่นได้ คำชี้แจงนี้จึงไม่ได้ครอบคลุมทุกหน่วยงาน
ความกังวลเรื่องสปายแวร์ในไทยมีที่มา งานวิจัยของ Citizen Lab ร่วมกับ iLaw และ DigitalReach ซึ่งเผยแพร่ในปี 2565 เคยพบการใช้ Pegasus กับคนในภาคประชาสังคมไทย โดยเหตุการณ์ที่ศึกษานั้นเกิดในช่วงปี 2563–2564 อย่างไรก็ตาม หลักฐานจากครั้งก่อนยังใช้ยืนยันไม่ได้ว่าคำเตือนรอบนี้เกี่ยวข้องกับ Pegasus หรือผู้โจมตีกลุ่มเดิม
ถ้าได้รับคำเตือน ควรเริ่มตรงไหน
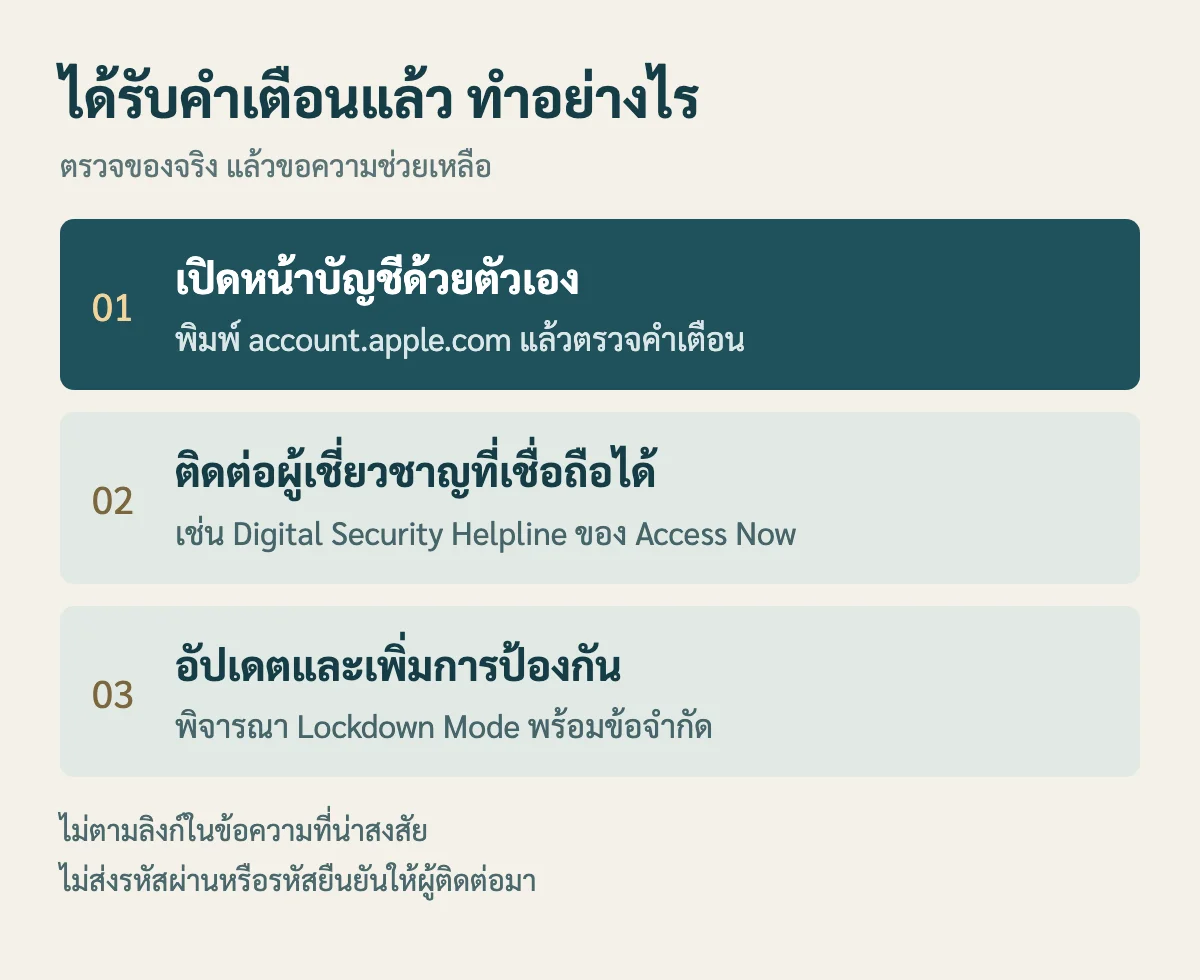
เริ่มจากตรวจว่าคำเตือนนั้นมาจาก Apple จริง เปิดเบราว์เซอร์แล้วพิมพ์ account.apple.com ด้วยตัวเอง จากนั้นลงชื่อเข้าใช้บัญชี Apple ของคุณ หากบริษัทส่งคำเตือน จะมีข้อความปรากฏอยู่ด้านบนของหน้าบัญชี ไม่ต้องกดลิงก์ในข้อความที่มีคนส่งมาให้
Apple ระบุว่าคำเตือนประเภทนี้จะไม่ขอให้เปิดไฟล์ ติดตั้งแอปหรือติดตั้งโปรไฟล์ และไม่ขอรหัสผ่านหรือรหัสยืนยันทางอีเมลหรือโทรศัพท์ หากมีใครอ้างว่าช่วยตรวจเครื่องได้แล้วขอข้อมูลเหล่านี้ อย่าส่งให้
เมื่อพบคำเตือนจริง ให้ติดต่อผู้เชี่ยวชาญที่เชื่อถือได้ Apple ยกตัวอย่าง Digital Security Helpline ของ Access Now ซึ่งช่วยให้คำแนะนำด้านความปลอดภัยตามสถานการณ์ของผู้ใช้แต่ละคน ระหว่างนั้นควรอัปเดตอุปกรณ์ และพิจารณาเปิด Lockdown Mode เพื่อเพิ่มการป้องกัน
คนที่ไม่ได้รับคำเตือนต้องเปิด Lockdown Mode ไหม
Lockdown Mode หรือโหมดล็อกดาวน์ ออกแบบมาสำหรับคนที่เสี่ยงถูกโจมตีเฉพาะตัว โดยจำกัดการทำงานบางอย่างของอุปกรณ์เพื่อลดช่องทางโจมตี เช่น ไฟล์แนบบางชนิดและความสามารถบางอย่างของเว็บไซต์ แลกกับการใช้งานที่อาจไม่สะดวกเหมือนเดิม จึงไม่ใช่โหมดที่ผู้ใช้ทุกคนจำเป็นต้องเปิด
บน iPhone ให้ไปที่การตั้งค่า แล้วเลือกความเป็นส่วนตัวและความปลอดภัย ตามด้วยโหมดล็อกดาวน์ หรือ Settings > Privacy & Security > Lockdown Mode จากนั้นทำตามขั้นตอนบนหน้าจอ การเปิดโหมดนี้ช่วยเพิ่มการป้องกัน แต่ไม่ใช่การตรวจหรือรับรองว่าเครื่องไม่เคยถูกเจาะ
สำหรับผู้ใช้ทั่วไป Apple แนะนำให้อัปเดตระบบ ใช้รหัสผ่านที่รัดกุม เปิดการยืนยันตัวตนสองปัจจัย และไม่เปิดลิงก์หรือไฟล์จากผู้ส่งที่ไม่รู้จัก ส่วนผู้ที่ได้รับคำเตือนควรขอคำแนะนำเฉพาะกรณี แม้โทรศัพท์จะยังดูใช้งานได้ตามปกติก็ตาม
ข่าวการหารือครั้งนี้จึงยังไม่มีคำตอบว่าใครอยู่เบื้องหลัง แต่สำหรับผู้ได้รับคำเตือน สิ่งที่ทำได้ทันทีคือยืนยันว่าข้อความเป็นของจริงและให้ผู้เชี่ยวชาญช่วยประเมิน โดยไม่ต้องรอให้รู้ตัวผู้โจมตีก่อน
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อแสดงความคิดเห็น
เข้าสู่ระบบกำลังโหลดความคิดเห็น…